
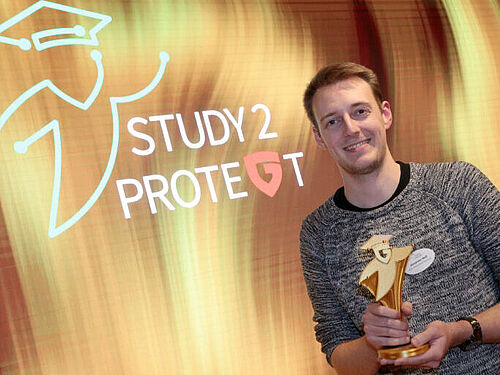
Ein ganzes Unternehmensnetzwerk in etwa 30 Minuten kompromittieren? Alexander Neff zeigt in seiner Masterarbeit “Analyzing the Security of the Netlogon Remote Protocol”, dass das unter bestimmten Voraussetzungen möglich ist, da die Patches zur Sicherheitslücke „Zerologon“ im Active Directory (AD) Protokoll Netlogon umgangen und so noch immer einzelne Computerkonten oder sogar die gesamte AD-Domäne kompromittiert werden können. Für seine Forschung erhielt er den G DATA Study2Protect Award 2026. Betreut wurde die Abschlussarbeit von Kevin Borgolte, Professor für Software Security an der Fakultät für Informatik und Tobias Holl, Doktorand des Lehrstuhls.
„Zerologon“-Patches nicht ausreichend
Microsofts Active Directory ist eine zentrale Komponente der IT-Infrastruktur zahlreicher Unternehmen. Sie wird beispielsweise zur zentralen Verwaltung von Nutzerkonten, PCs oder Servern in einem Netzwerk eingesetzt, sodass Sicherheitslücken schwerwiegende Folgen für die gesamte IT eines Unternehmens haben können. Im Jahr 2020 wurde mit „Zerologon“ eine kritische Schwachstelle im Netlogon-Remote-Protokoll, einem der Kernkomponenten der AD-Architektur, entdeckt. Diese ermöglichte es Angreifern, eine AD-Verwaltungsdomäne vollständig zu kompromittieren. Statt aus einer zufälligen Zahlenkombination bestand der Initialisierungsvektor stets aus Nullen. Für „Zerologon“ veröffentlichte Microsoft zwei Patches. Alexander Neffs Analyse ergab jedoch, dass diese Patches mit „Onelogon“, einem Brute-Force-Angriff, der optimiert etwa 30 Minuten dauern würde, umgangen werden können. Voraussetzung dafür ist eine nicht standardmäßige GPO-Konfiguration.
Die Masterarbeit bildete die Basis für das auf der USENIX WOOT 2026 veröffentlichte und vorgestellte Paper „Onelogon: Taking over Active Directory Accounts via Netlogon“.
Der G DATA Study2Protect Award
Innovative Ideen, wissenschaftliche Exzellenz und praxisnahe Lösungen für die IT-Sicherheit von morgen: Bereits zum dritten Mal suchte das Bochumer IT-Sicherheitsunternehmen G DATA Deutschlands beste Bachelor- oder Masterarbeit in den Bereichen Cybersecurity, CyberDefense und Cyberresilienz.
Eine unabhängige Fachjury aus Wissenschaft, Wirtschaft, Behörden und Verbänden bewertete die eingereichten Arbeiten nach ihrer wissenschaftlichen Relevanz, der Originalität des Lösungsansatzes und ihrem praktischen Nutzen für Gesellschaft, Politik und Wirtschaft. Im Finale präsentierten die Nominierten ihre Arbeiten in einem siebenminütigen Pitch und stellten sich anschließend drei Minuten lang den Fragen der Jury. Besonders erfreulich aus Bochumer Sicht: Gleich drei der fünf Finalist*innen schrieben ihre Abschlussarbeit an der Fakultät für Informatik, beziehungsweise dem Max-Planck-Institut für Sicherheit und Privatsphäre.
„Die Arbeit von Alexander Neff betrifft die Infrastruktur fast jedes Unternehmens. Er hat die Kryptografie hinter Zerologon genau untersucht und gezeigt, dass die bisherigen Patches das Problem nicht vollständig lösen. Da eine echte Korrektur die Abwärtskompatibilität brechen würde, ist die Lücke nur schwer zu beheben. Den Ausschlag gab am Ende diese außergewöhnliche praktische Relevanz, in Kombination mit einer sehr guten Präsentation der komplexen Schwachstelle“, erklärt Stefan Hausotte, Head of Threat-Intelligence & Infrastructure bei G DATA CyberDefense und Jurymitglied, die finale Entscheidung. Neben dem Study2Protect Pokal freute sich der Gewinner über ein Preisgeld in Höhe von 1000 Euro.
Allgemeiner Hinweis: Mit einer möglichen Nennung von geschlechtszuweisenden Attributen implizieren wir alle, die sich diesem Geschlecht zugehörig fühlen, unabhängig vom biologischen Geschlecht.
